Domain veranstaltungsstaette.de kaufen?
Wir ziehen mit dem Projekt
veranstaltungsstaette.de um.
Sind Sie am Kauf der Domain
veranstaltungsstaette.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain veranstaltungsstaette.de kaufen?
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
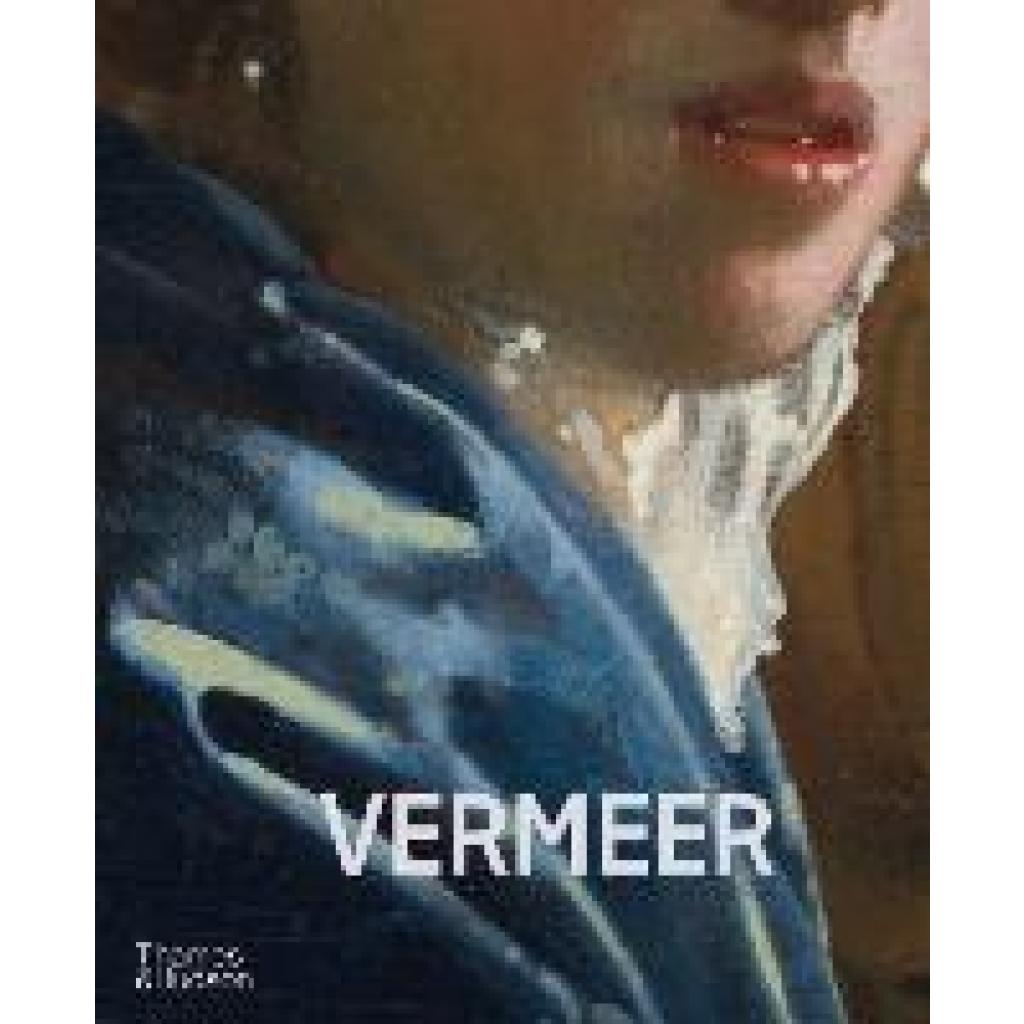
Vermeer - The Rijksmuseum's major exhibition catalogueVermeer - The Rijksmuseum's major exhibition catalogue , PUBLISHED TO ACCOMPANY THE ONCE-IN-A-LIFETIME EXHIBITION AT THE RIJKSMUSEUM, AMSTERDAM, THIS IS THE FIRST MAJOR STUDY ON VERMEER'S LIFE AND WORK FOR MANY YEARS. ---------- 'Proust was once so excited to see a Vermeer show that he collapsed ¿ I got chest pains merely leafing through the catalogue' Jonathan Jones, Guardian 'Invest in the fat catalogue, stuffed with scholarly discoveries and photographic closeups, and you will learn about everything from Vermeer¿s optical mastery to his moral symbolism' Rachel Campbell-Johnston, The Times 'Excellent' Artists & Illustrators 'Getting a ticket for the once-in-a-lifetime Vermeer exhibition, above, at the Rijksmuseum in Amsterdam this year might frankly be a bit of a challenge, but you can at least console yourself with the exhibition catalogue, published by Thames & Hudson, which is a gorgeous thing. Nothing matches seeing a painting in the flesh, but this comes mightily close.' The Herald ---------- Vermeer's intensely quiet and enigmatic paintings invite the viewer into a private world, often prompting more questions than answers. Who is being portrayed? Are his subjects real or imagined? And how did he create such an unrivalled sense of intimacy? Bringing together diverse strands of the Dutch master's professional and private worlds, this is the first major authoritative study of Vermeer's life and work for many years, throwing light on all thirty-seven of his paintings. The book was designed by Irma Boom, the `Queen of Books¿, and printed on an uncoated `Munken Print White¿ paper, specially commissioned to ensure the veracity of colours. Irma Boom says: `the matte paper brings you closer to Vermeer; there is no gloss or glare in between, just like with the real works.¿ With a wide selection of contextual illustrations, commentaries and up-to-date research by distinguished international Vermeer scholars, this is the definitive volume on the most admired of all seventeenth-century Dutch masters. With contributions by Bart Cornelis, National Gallery, London Bente Frissen, Rijksmuseum, Amsterdam Sabine Pénot, Kunsthistorisches Museum, Vienna Pieter Roelofs, Rijksmuseum, Amsterdam Friederike Schuett, Staedel Museum, Frankfurt am Main Christian Tico Seifert, National Galleries of Scotland, Edinburgh Ariane van Suchtelen, Mauritshuis, The Hague Gregor J.M. Weber, Rijksmuseum, Amsterdam Marjorie E. Wieseman, National Gallery of Art, Washington , > , Erscheinungsjahr: 20230302, Produktform: Leinen, Redaktion: Roelofs, Pieter~Weber, Gregor J. M., Seitenzahl/Blattzahl: 320, Abbildungen: Illustrated in colour, Themenüberschrift: ART / Individual Artists / Monographs, Fachschema: Achtzehntes Jahrhundert~Ausstellungskatalog / Kunst (vor 1900)~Barock~Englische Bücher / Kunst, Architektur, Fotografie~Künstler - Künstlerin~Kunstgeschichte~Malerei (Kunst)~Siebzehntes Jahrhundert~Vermeer van Delft, Jan~Ausstellungskatalog, Fachkategorie: Kunstgeschichte~einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen~Europäische Geschichte, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 269, Breite: 219, Höhe: 36, Gewicht: 1396, Produktform: Gebunden, Genre: Importe,49,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **

Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Vermeer - The Rijksmuseum's major exhibition catalogueVermeer - The Rijksmuseum's major exhibition catalogue , PUBLISHED TO ACCOMPANY THE ONCE-IN-A-LIFETIME EXHIBITION AT THE RIJKSMUSEUM, AMSTERDAM, THIS IS THE FIRST MAJOR STUDY ON VERMEER'S LIFE AND WORK FOR MANY YEARS. ---------- 'Proust was once so excited to see a Vermeer show that he collapsed ¿ I got chest pains merely leafing through the catalogue' Jonathan Jones, Guardian 'Invest in the fat catalogue, stuffed with scholarly discoveries and photographic closeups, and you will learn about everything from Vermeer¿s optical mastery to his moral symbolism' Rachel Campbell-Johnston, The Times 'Excellent' Artists & Illustrators 'Getting a ticket for the once-in-a-lifetime Vermeer exhibition, above, at the Rijksmuseum in Amsterdam this year might frankly be a bit of a challenge, but you can at least console yourself with the exhibition catalogue, published by Thames & Hudson, which is a gorgeous thing. Nothing matches seeing a painting in the flesh, but this comes mightily close.' The Herald ---------- Vermeer's intensely quiet and enigmatic paintings invite the viewer into a private world, often prompting more questions than answers. Who is being portrayed? Are his subjects real or imagined? And how did he create such an unrivalled sense of intimacy? Bringing together diverse strands of the Dutch master's professional and private worlds, this is the first major authoritative study of Vermeer's life and work for many years, throwing light on all thirty-seven of his paintings. The book was designed by Irma Boom, the `Queen of Books¿, and printed on an uncoated `Munken Print White¿ paper, specially commissioned to ensure the veracity of colours. Irma Boom says: `the matte paper brings you closer to Vermeer; there is no gloss or glare in between, just like with the real works.¿ With a wide selection of contextual illustrations, commentaries and up-to-date research by distinguished international Vermeer scholars, this is the definitive volume on the most admired of all seventeenth-century Dutch masters. With contributions by Bart Cornelis, National Gallery, London Bente Frissen, Rijksmuseum, Amsterdam Sabine Pénot, Kunsthistorisches Museum, Vienna Pieter Roelofs, Rijksmuseum, Amsterdam Friederike Schuett, Staedel Museum, Frankfurt am Main Christian Tico Seifert, National Galleries of Scotland, Edinburgh Ariane van Suchtelen, Mauritshuis, The Hague Gregor J.M. Weber, Rijksmuseum, Amsterdam Marjorie E. Wieseman, National Gallery of Art, Washington , > , Erscheinungsjahr: 20230302, Produktform: Leinen, Redaktion: Roelofs, Pieter~Weber, Gregor J. M., Seitenzahl/Blattzahl: 320, Abbildungen: Illustrated in colour, Themenüberschrift: ART / Individual Artists / Monographs, Fachschema: Achtzehntes Jahrhundert~Ausstellungskatalog / Kunst (vor 1900)~Barock~Englische Bücher / Kunst, Architektur, Fotografie~Künstler - Künstlerin~Kunstgeschichte~Malerei (Kunst)~Siebzehntes Jahrhundert~Vermeer van Delft, Jan~Ausstellungskatalog, Fachkategorie: Kunstgeschichte~einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen~Europäische Geschichte, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 269, Breite: 219, Höhe: 36, Gewicht: 1396, Produktform: Gebunden, Genre: Importe,49,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
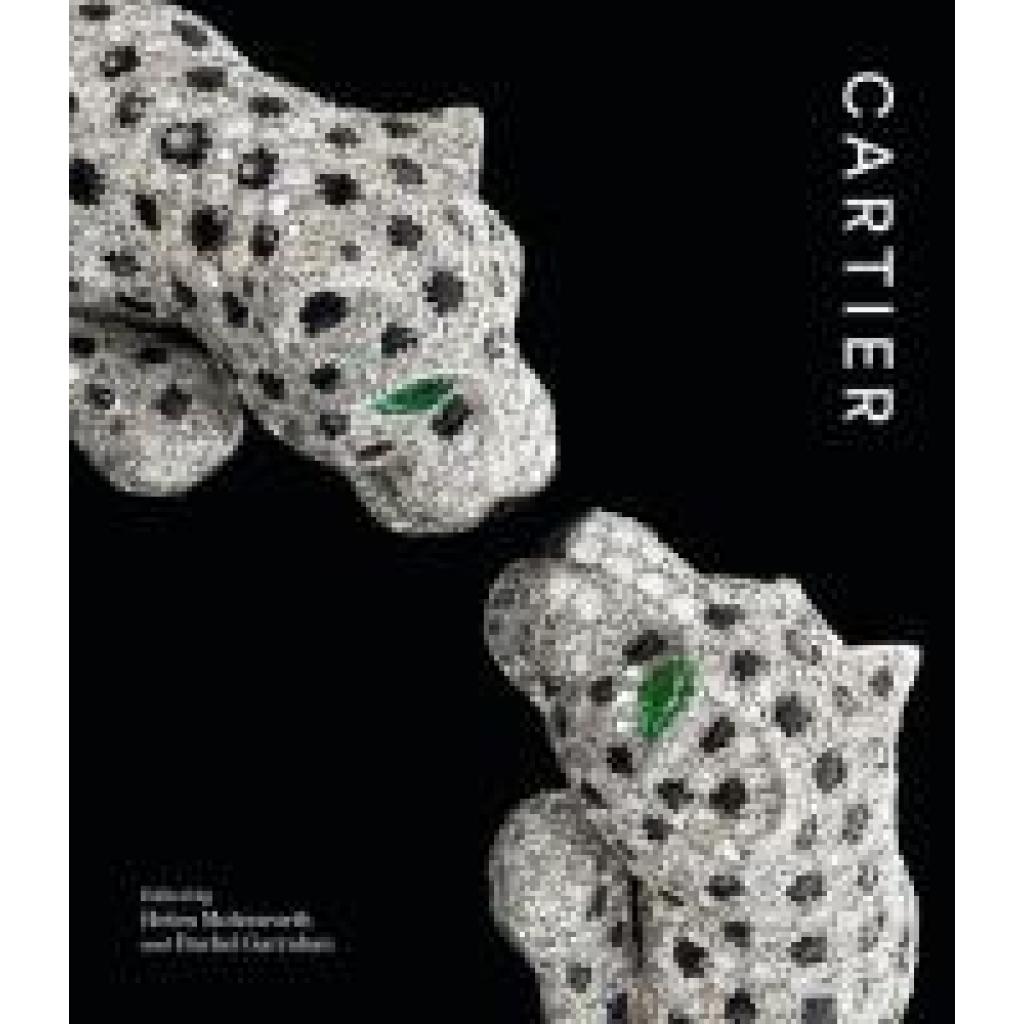
Cartier (the Official V&A Exhibition Book)Cartier (the Official V&A Exhibition Book) , From Tiaras to the Tank Watch: the ESSENTIAL book on Cartier Few jewellers are as celebrated as Cartier, and even fewer have as many instantly recognizable designs—some of which, such as the Tank watch, Love bracelet, and Trinity ring, have become iconic. Glamorous, witty, beautiful, and beloved of stars from Elizabeth Taylor to Grace Kelly, over 150 dazzling Cartier pieces are featured here. Published in association with Cartier, this book presents jewels from superlative collections, including the V&A and the Royal Collection, as well as Cartier’s own private collection, and it celebrates the history of the company King Edward VII called the “Jeweller of Kings and King of Jewellers.” , > , Erscheinungsjahr: 20250327, Autoren: Molesworth, Helen~Garrahan, Redaktion: Molesworth, Helen~Garrahan, Rachel, Seitenzahl/Blattzahl: 256, Abbildungen: c.200, Themenüberschrift: ANTIQUES & COLLECTIBLES / Jewelry, Keyword: Jewellery;Jewelry;fashion;style;V&A;Victoria and Albert Museum;antique jewllery;watches;fashion design;royal family;tiaras;diamonds;tank watch;panthere;trinity;Faberge;Bulgari;Chanel;Dior;fashion photography;vintage;Elizabeth Taylor;Grace Kelly;Kate Middleton;Duchess of Cambridge, Fachschema: Englische Bücher / Kunst, Architektur, Fotografie~Schmuck~Antiquitäten, Fachkategorie: Antiquitäten, Vintage und Sammlerstücke: Schmuck~Mode- und Textildesign: Accessoires, Imprint-Titels: V & A Publishing, Warengruppe: HC/Kunst/Antiquitäten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 287, Breite: 247, Höhe: 25, Gewicht: 1740, Produktform: Gebunden, Genre: Importe,40,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.