Domain veranstaltungsstaette.de kaufen?
Wir ziehen mit dem Projekt
veranstaltungsstaette.de um.
Sind Sie am Kauf der Domain
veranstaltungsstaette.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain veranstaltungsstaette.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
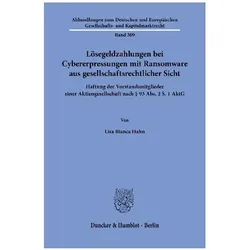
Lösegeldzahlungen bei Cybererpressungen mit Ransomware aus gesellschaftsrechtlic, Fachbücher von Lisa Bianca HahnDas Fachbuch "Lösegeldzahlungen bei Cybererpressungen mit Ransomware aus gesellschaftsrechtlicher Sicht" bietet eine umfassende Analyse der rechtlichen Rahmenbedingungen, unter denen Vorstandsmitglieder einer Aktiengesellschaft Entscheidungen über Lösegeldzahlungen an Cyberkriminelle treffen müssen. In Zeiten von Cyberangriffen stehen Führungskräfte oft unter immensem Druck, schnelle Entscheidungen zu treffen, während die rechtliche Lage unklar bleibt. Die Autorin, Lisa Bianca Hahn, untersucht die Haftung der Vorstandsmitglieder gemäss § 93 Abs. 2 S. 1 AktG und beleuchtet die Risiken einer strafrechtlichen Haftung sowie die Anwendung der Business Judgement Rule. Darüber hinaus werden die wirtschaftlichen Konsequenzen solcher Entscheidungen analysiert und Empfehlungen für die rechtliche Praxis entwickelt. Dieses Buch richtet sich an Fachleute im Bereich Wirtschaft und Recht, die sich mit den Herausforderungen der Cybererpressung auseinandersetzen.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
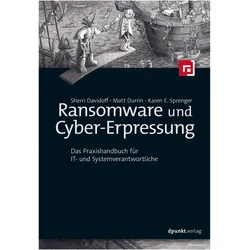
Ransomware und Cyber-Erpressung, Fachbücher von Karen Sprenger, Matt Durrin, Sherri DavidoffRansomware und Cyber-Erpressung – Sie können etwas dagegen tun. Sie verstehen, wie Angreifer vorgehen. Sie lernen, wie Sie vorgehen, wenn es Sie erwischt hat. Sie wissen, welche Massnahmen Sie jetzt ergreifen müssen, damit Sie eine Erpressung so gut wie möglich überstehen oder gar vermeiden. „Ransomware und Cyber-Erpressung“ ist der ultimative praktische Leitfaden, um eine Ransomware-Erpressung, ein Denial-of-Service und andere Formen der Cyber-Erpressung zu überleben. Anhand ihrer eigenen, bisher unveröffentlichten Fallbibliothek zeigen die Cybersicherheitsexperten Sherri Davidoff, Matt Durrin und Karen E. Sprenger Ihnen, wie Sie schneller reagieren, den Schaden minimieren, effizienter ermitteln, die Wiederherstellung beschleunigen und von vornherein verhindern, dass so etwas überhaupt erst passiert. Bewährte Checklisten helfen Ihnen und Ihren Sicherheitsteams dabei, während des gesamten Lebenszyklus schnell und effektiv zusammenzuarbeiten. Sie lernen Folgendes: verschiedene Formen von Cyber-Erpressung und deren Entwicklung verstehen, Bedrohungen identifizieren, Angriffe eindämmen und „Patient Zero“ ausfindig machen, Lösegeldverhandlungen erfolgreich führen und, wenn nötig, Lösegeldforderungen sicher bezahlen, das Risiko von Datenverlust und Neuinfektion verringern, ein ganzheitliches Cybersicherheitsprogramm aufbauen, das Ihr Risiko, gehackt zu werden, minimiert. Dieser Leitfaden ist von unmittelbarem Nutzen für alle, die mit Prävention, Reaktion, Planung oder Richtlinien zu tun haben, insbesondere CIOs, CISOs, Sicherheitsexperten, Administratoren, Verhandlungsführer, Führungskräfte und Ermittler.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vermeer - The Rijksmuseum's major exhibition catalogueVermeer - The Rijksmuseum's major exhibition catalogue , PUBLISHED TO ACCOMPANY THE ONCE-IN-A-LIFETIME EXHIBITION AT THE RIJKSMUSEUM, AMSTERDAM, THIS IS THE FIRST MAJOR STUDY ON VERMEER'S LIFE AND WORK FOR MANY YEARS. ---------- 'Proust was once so excited to see a Vermeer show that he collapsed ¿ I got chest pains merely leafing through the catalogue' Jonathan Jones, Guardian 'Invest in the fat catalogue, stuffed with scholarly discoveries and photographic closeups, and you will learn about everything from Vermeer¿s optical mastery to his moral symbolism' Rachel Campbell-Johnston, The Times 'Excellent' Artists & Illustrators 'Getting a ticket for the once-in-a-lifetime Vermeer exhibition, above, at the Rijksmuseum in Amsterdam this year might frankly be a bit of a challenge, but you can at least console yourself with the exhibition catalogue, published by Thames & Hudson, which is a gorgeous thing. Nothing matches seeing a painting in the flesh, but this comes mightily close.' The Herald ---------- Vermeer's intensely quiet and enigmatic paintings invite the viewer into a private world, often prompting more questions than answers. Who is being portrayed? Are his subjects real or imagined? And how did he create such an unrivalled sense of intimacy? Bringing together diverse strands of the Dutch master's professional and private worlds, this is the first major authoritative study of Vermeer's life and work for many years, throwing light on all thirty-seven of his paintings. The book was designed by Irma Boom, the `Queen of Books¿, and printed on an uncoated `Munken Print White¿ paper, specially commissioned to ensure the veracity of colours. Irma Boom says: `the matte paper brings you closer to Vermeer; there is no gloss or glare in between, just like with the real works.¿ With a wide selection of contextual illustrations, commentaries and up-to-date research by distinguished international Vermeer scholars, this is the definitive volume on the most admired of all seventeenth-century Dutch masters. With contributions by Bart Cornelis, National Gallery, London Bente Frissen, Rijksmuseum, Amsterdam Sabine Pénot, Kunsthistorisches Museum, Vienna Pieter Roelofs, Rijksmuseum, Amsterdam Friederike Schuett, Staedel Museum, Frankfurt am Main Christian Tico Seifert, National Galleries of Scotland, Edinburgh Ariane van Suchtelen, Mauritshuis, The Hague Gregor J.M. Weber, Rijksmuseum, Amsterdam Marjorie E. Wieseman, National Gallery of Art, Washington , > , Erscheinungsjahr: 20230302, Produktform: Leinen, Redaktion: Roelofs, Pieter~Weber, Gregor J. M., Seitenzahl/Blattzahl: 320, Abbildungen: Illustrated in colour, Themenüberschrift: ART / Individual Artists / Monographs, Fachschema: Achtzehntes Jahrhundert~Ausstellungskatalog / Kunst (vor 1900)~Barock~Englische Bücher / Kunst, Architektur, Fotografie~Künstler - Künstlerin~Kunstgeschichte~Malerei (Kunst)~Siebzehntes Jahrhundert~Vermeer van Delft, Jan~Ausstellungskatalog, Fachkategorie: Kunstgeschichte~einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen~Europäische Geschichte, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 269, Breite: 219, Höhe: 36, Gewicht: 1396, Produktform: Gebunden, Genre: Importe,49,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lösegeldzahlungen bei Cybererpressungen mit Ransomware aus gesellschaftsrechtlic, Fachbücher von Lisa Bianca HahnDas Fachbuch "Lösegeldzahlungen bei Cybererpressungen mit Ransomware aus gesellschaftsrechtlicher Sicht" bietet eine umfassende Analyse der rechtlichen Rahmenbedingungen, unter denen Vorstandsmitglieder einer Aktiengesellschaft Entscheidungen über Lösegeldzahlungen an Cyberkriminelle treffen müssen. In Zeiten von Cyberangriffen stehen Führungskräfte oft unter immensem Druck, schnelle Entscheidungen zu treffen, während die rechtliche Lage unklar bleibt. Die Autorin, Lisa Bianca Hahn, untersucht die Haftung der Vorstandsmitglieder gemäss § 93 Abs. 2 S. 1 AktG und beleuchtet die Risiken einer strafrechtlichen Haftung sowie die Anwendung der Business Judgement Rule. Darüber hinaus werden die wirtschaftlichen Konsequenzen solcher Entscheidungen analysiert und Empfehlungen für die rechtliche Praxis entwickelt. Dieses Buch richtet sich an Fachleute im Bereich Wirtschaft und Recht, die sich mit den Herausforderungen der Cybererpressung auseinandersetzen.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ransomware und Cyber-Erpressung, Fachbücher von Karen Sprenger, Matt Durrin, Sherri DavidoffRansomware und Cyber-Erpressung – Sie können etwas dagegen tun. Sie verstehen, wie Angreifer vorgehen. Sie lernen, wie Sie vorgehen, wenn es Sie erwischt hat. Sie wissen, welche Massnahmen Sie jetzt ergreifen müssen, damit Sie eine Erpressung so gut wie möglich überstehen oder gar vermeiden. „Ransomware und Cyber-Erpressung“ ist der ultimative praktische Leitfaden, um eine Ransomware-Erpressung, ein Denial-of-Service und andere Formen der Cyber-Erpressung zu überleben. Anhand ihrer eigenen, bisher unveröffentlichten Fallbibliothek zeigen die Cybersicherheitsexperten Sherri Davidoff, Matt Durrin und Karen E. Sprenger Ihnen, wie Sie schneller reagieren, den Schaden minimieren, effizienter ermitteln, die Wiederherstellung beschleunigen und von vornherein verhindern, dass so etwas überhaupt erst passiert. Bewährte Checklisten helfen Ihnen und Ihren Sicherheitsteams dabei, während des gesamten Lebenszyklus schnell und effektiv zusammenzuarbeiten. Sie lernen Folgendes: verschiedene Formen von Cyber-Erpressung und deren Entwicklung verstehen, Bedrohungen identifizieren, Angriffe eindämmen und „Patient Zero“ ausfindig machen, Lösegeldverhandlungen erfolgreich führen und, wenn nötig, Lösegeldforderungen sicher bezahlen, das Risiko von Datenverlust und Neuinfektion verringern, ein ganzheitliches Cybersicherheitsprogramm aufbauen, das Ihr Risiko, gehackt zu werden, minimiert. Dieser Leitfaden ist von unmittelbarem Nutzen für alle, die mit Prävention, Reaktion, Planung oder Richtlinien zu tun haben, insbesondere CIOs, CISOs, Sicherheitsexperten, Administratoren, Verhandlungsführer, Führungskräfte und Ermittler.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Vermeer - The Rijksmuseum's major exhibition catalogueVermeer - The Rijksmuseum's major exhibition catalogue , PUBLISHED TO ACCOMPANY THE ONCE-IN-A-LIFETIME EXHIBITION AT THE RIJKSMUSEUM, AMSTERDAM, THIS IS THE FIRST MAJOR STUDY ON VERMEER'S LIFE AND WORK FOR MANY YEARS. ---------- 'Proust was once so excited to see a Vermeer show that he collapsed ¿ I got chest pains merely leafing through the catalogue' Jonathan Jones, Guardian 'Invest in the fat catalogue, stuffed with scholarly discoveries and photographic closeups, and you will learn about everything from Vermeer¿s optical mastery to his moral symbolism' Rachel Campbell-Johnston, The Times 'Excellent' Artists & Illustrators 'Getting a ticket for the once-in-a-lifetime Vermeer exhibition, above, at the Rijksmuseum in Amsterdam this year might frankly be a bit of a challenge, but you can at least console yourself with the exhibition catalogue, published by Thames & Hudson, which is a gorgeous thing. Nothing matches seeing a painting in the flesh, but this comes mightily close.' The Herald ---------- Vermeer's intensely quiet and enigmatic paintings invite the viewer into a private world, often prompting more questions than answers. Who is being portrayed? Are his subjects real or imagined? And how did he create such an unrivalled sense of intimacy? Bringing together diverse strands of the Dutch master's professional and private worlds, this is the first major authoritative study of Vermeer's life and work for many years, throwing light on all thirty-seven of his paintings. The book was designed by Irma Boom, the `Queen of Books¿, and printed on an uncoated `Munken Print White¿ paper, specially commissioned to ensure the veracity of colours. Irma Boom says: `the matte paper brings you closer to Vermeer; there is no gloss or glare in between, just like with the real works.¿ With a wide selection of contextual illustrations, commentaries and up-to-date research by distinguished international Vermeer scholars, this is the definitive volume on the most admired of all seventeenth-century Dutch masters. With contributions by Bart Cornelis, National Gallery, London Bente Frissen, Rijksmuseum, Amsterdam Sabine Pénot, Kunsthistorisches Museum, Vienna Pieter Roelofs, Rijksmuseum, Amsterdam Friederike Schuett, Staedel Museum, Frankfurt am Main Christian Tico Seifert, National Galleries of Scotland, Edinburgh Ariane van Suchtelen, Mauritshuis, The Hague Gregor J.M. Weber, Rijksmuseum, Amsterdam Marjorie E. Wieseman, National Gallery of Art, Washington , > , Erscheinungsjahr: 20230302, Produktform: Leinen, Redaktion: Roelofs, Pieter~Weber, Gregor J. M., Seitenzahl/Blattzahl: 320, Abbildungen: Illustrated in colour, Themenüberschrift: ART / Individual Artists / Monographs, Fachschema: Achtzehntes Jahrhundert~Ausstellungskatalog / Kunst (vor 1900)~Barock~Englische Bücher / Kunst, Architektur, Fotografie~Künstler - Künstlerin~Kunstgeschichte~Malerei (Kunst)~Siebzehntes Jahrhundert~Vermeer van Delft, Jan~Ausstellungskatalog, Fachkategorie: Kunstgeschichte~einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen~Europäische Geschichte, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 269, Breite: 219, Höhe: 36, Gewicht: 1396, Produktform: Gebunden, Genre: Importe,49,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cartier (the Official V&A Exhibition Book)Cartier (the Official V&A Exhibition Book) , From Tiaras to the Tank Watch: the ESSENTIAL book on Cartier Few jewellers are as celebrated as Cartier, and even fewer have as many instantly recognizable designs—some of which, such as the Tank watch, Love bracelet, and Trinity ring, have become iconic. Glamorous, witty, beautiful, and beloved of stars from Elizabeth Taylor to Grace Kelly, over 150 dazzling Cartier pieces are featured here. Published in association with Cartier, this book presents jewels from superlative collections, including the V&A and the Royal Collection, as well as Cartier’s own private collection, and it celebrates the history of the company King Edward VII called the “Jeweller of Kings and King of Jewellers.” , > , Erscheinungsjahr: 20250327, Autoren: Molesworth, Helen~Garrahan, Redaktion: Molesworth, Helen~Garrahan, Rachel, Seitenzahl/Blattzahl: 256, Abbildungen: c.200, Themenüberschrift: ANTIQUES & COLLECTIBLES / Jewelry, Keyword: Jewellery;Jewelry;fashion;style;V&A;Victoria and Albert Museum;antique jewllery;watches;fashion design;royal family;tiaras;diamonds;tank watch;panthere;trinity;Faberge;Bulgari;Chanel;Dior;fashion photography;vintage;Elizabeth Taylor;Grace Kelly;Kate Middleton;Duchess of Cambridge, Fachschema: Englische Bücher / Kunst, Architektur, Fotografie~Schmuck~Antiquitäten, Fachkategorie: Antiquitäten, Vintage und Sammlerstücke: Schmuck~Mode- und Textildesign: Accessoires, Imprint-Titels: V & A Publishing, Warengruppe: HC/Kunst/Antiquitäten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 287, Breite: 247, Höhe: 25, Gewicht: 1740, Produktform: Gebunden, Genre: Importe,40,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.